Rançongiciel : comment ça marche et comment protéger vos fichiers
20 novembre 2026
Le rançongiciel (ou ransomware) fait partie des menaces informatiques les plus redoutées, et à juste titre. Un seul clic malheureux suffit pour que vos documents, vos photos de famille et vos fichiers professionnels deviennent illisibles. Un message s’affiche alors : pour les récupérer, il faut payer. Nul besoin d’être expert pour comprendre le principe et, surtout, pour s’en protéger. Dans ce guide, mis à jour en novembre 2026, je vous explique comment fonctionne un rançongiciel, comment il s’introduit dans vos appareils et que faire avant et après une attaque.
Qu’est-ce qu’un rançongiciel, en termes simples ?
Un rançongiciel est un programme malveillant qui chiffre vos fichiers. Chiffrer, cela veut dire les transformer à l’aide d’un code secret : les fichiers restent sur l’appareil, mais vous ne pouvez plus les ouvrir. Seule la personne qui détient la bonne clé peut les débloquer.
Les cybercriminels exigent une rançon, généralement en cryptomonnaie, en échange de cette clé. Ils ajoutent souvent une seconde menace : avant de chiffrer, ils copient vos données, puis vous préviennent qu’ils les publieront en ligne si vous ne payez pas.
Imaginez un cambrioleur qui enferme vos documents dans un coffre dont lui seul connaît la combinaison. Et qui, en plus, en garde un double pour le montrer à tout le monde.
Comment un rançongiciel s’introduit dans votre appareil
Un rançongiciel force rarement les systèmes. Le plus souvent, il vous pousse à lui ouvrir la porte, ou il trouve une porte déjà entrouverte. Voici les chemins les plus courants :
- Les pièces jointes d’e-mails : une fausse facture, un faux avis de livraison, un fichier « urgent » à ouvrir immédiatement.
- Les fausses mises à jour : une alerte vous demande de mettre à jour votre navigateur ou un logiciel, mais vous fait télécharger un fichier infecté.
- Les logiciels piratés : programmes ou jeux crackés qui cachent un code malveillant à côté du « crack ».
- Les accès à distance protégés par un mot de passe faible : si vous laissez le bureau à distance activé avec un mot de passe facile, les criminels tentent de s’y connecter depuis l’extérieur.
- Les clés USB : une clé trouvée ou prêtée peut contenir des fichiers infectés.
- Les liens dans les messages et les SMS : un lien reçu par WhatsApp, Facebook ou Instagram peut mener à des sites qui téléchargent des programmes dangereux.
Aujourd’hui, les arnaques sont aussi plus convaincantes parce que les criminels utilisent des outils d’intelligence artificielle pour rédiger des messages crédibles et sans faute. Pour apprendre à les repérer, consultez notre guide sur les arnaques utilisant l’intelligence artificielle.
Qui est touché par les rançongiciels ?
Penser « ça ne m’arrivera pas, je n’ai rien d’intéressant » est une erreur. Les attaques sont souvent automatisées : elles sont lancées en masse et frappent quiconque tombe dans le piège.
- Les particuliers : vous perdez photos, vidéos, documents personnels et démarches que vous n’avez copiés nulle part ailleurs.
- Les professionnels : avocats, médecins, experts-comptables et indépendants détiennent des données de clients et de patients, très précieuses.
- Les petites entreprises : elles sont moins bien protégées que les grands groupes, mais dépendent de leurs données pour travailler. Un blocage de quelques jours peut coûter cher.
Pour les criminels, une personne ou une structure qui manque de temps et de défenses est une cible idéale.
La sauvegarde 3-2-1 : votre assurance contre le rançongiciel
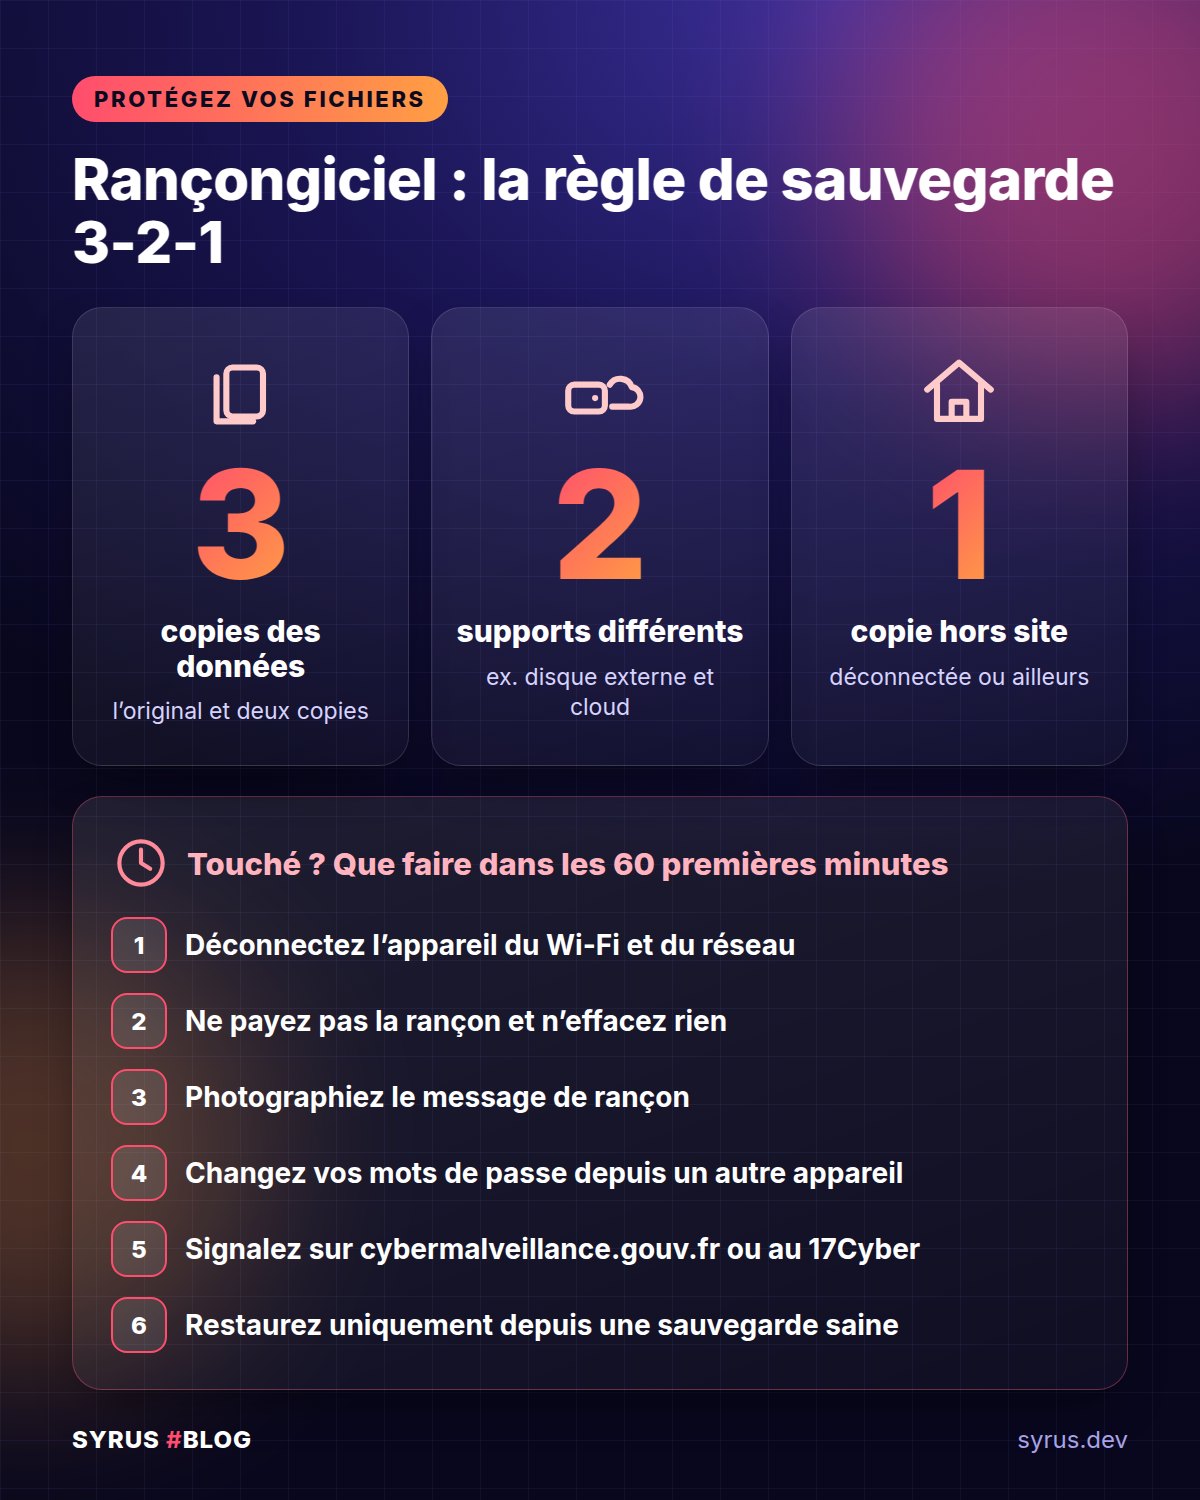
Si vous disposez d’une copie sûre de vos fichiers, le chantage perd l’essentiel de sa force. La sauvegarde est la défense la plus importante, et la règle à suivre s’appelle 3-2-1 :
- 3 copies de vos données : l’original et deux sauvegardes.
- 2 supports différents : par exemple l’ordinateur et un disque dur externe, ou un disque dur externe et un service de stockage en ligne.
- 1 copie hors site ou déconnectée : conservée loin de l’ordinateur.
Voici un point que beaucoup sous-estiment. Si votre disque de sauvegarde reste en permanence branché, le rançongiciel peut le chiffrer lui aussi. C’est pourquoi au moins une copie doit être déconnectée après usage, ou immuable. Immuable signifie qu’une fois enregistrée, elle ne peut être ni modifiée ni supprimée pendant une durée donnée. Certains services de stockage en ligne proposent cette fonction.
Reste l’erreur la plus fréquente : ne jamais tester la restauration. Une sauvegarde jamais testée est un espoir, pas une garantie. De temps en temps, essayez de récupérer quelques fichiers et vérifiez qu’ils s’ouvrent vraiment.
Les bonnes habitudes au quotidien
En plus des sauvegardes, quelques règles simples suffisent, à appliquer en permanence :
- Activez les mises à jour automatiques du système, du navigateur et des applications. De nombreuses attaques exploitent des failles qui ont déjà été corrigées.
- Gardez la protection antivirus activée. Celle qui est intégrée au système d’exploitation convient, à condition qu’elle soit allumée et à jour.
- Utilisez un compte non administrateur pour votre usage de tous les jours. Si le malware démarre depuis ce compte, il aura moins de pouvoir pour faire des dégâts.
- Activez la double authentification (2FA) sur votre messagerie, votre stockage en ligne, vos réseaux sociaux et vos services importants. Même si l’on vous vole votre mot de passe, on ne pourra pas entrer.
- Choisissez des mots de passe longs et différents pour chaque service, en vous aidant d’un gestionnaire de mots de passe.
- Désactivez l’accès à distance si vous n’en avez pas besoin. Si vous l’utilisez, protégez-le avec un mot de passe robuste et la 2FA.
Pièces jointes, liens et logiciels piratés : où être vigilant
C’est ici que vous faites la différence. Avant d’ouvrir une pièce jointe, arrêtez-vous une seconde et posez-vous ces questions :
- Est-ce que j’attendais vraiment ce message ?
- L’expéditeur est-il bien celui qu’il prétend être ? Vérifiez l’adresse complète, pas seulement le nom affiché.
- Le ton cherche-t-il à vous presser ou à vous faire peur ? C’est un signal d’arnaque classique.
- Le fichier demande-t-il d’« activer les macros » ou d’exécuter quelque chose ? Ne le faites pas.
Téléchargez les mises à jour uniquement depuis les paramètres du système ou les sites officiels, jamais depuis une fenêtre pop-up qui s’affiche pendant que vous naviguez.
Méfiez-vous aussi des logiciels piratés. L’économie n’est qu’apparente : un logiciel cracké peut vous coûter toutes vos données. Et pour l’installer, on vous demande souvent de désactiver l’antivirus, c’est-à-dire de couper votre propre défense.
Si un virus quelconque vous a déjà mis la puce à l’oreille, vérifiez aussi votre smartphone : notre guide pour savoir si votre téléphone est espionné peut vous aider.
Que faire si un rançongiciel vous a touché
Restez calme. Agir de manière ordonnée limite les dégâts. Voici les étapes, dans l’ordre :
- Déconnectez immédiatement l’appareil du réseau : débranchez le câble, coupez le Wi-Fi. Ainsi, le malware ne se propage pas aux autres ordinateurs et disques.
- Isolez l’appareil, sans l’éteindre n’importe comment. Un arrêt brutal peut faire perdre des traces utiles. Si vous êtes en entreprise, prévenez la personne qui gère l’informatique avant d’agir. Débranchez aussi les disques externes et les clés USB.
- Photographiez la demande de rançon avec votre smartphone. Vous aurez besoin du texte, du nom du fichier et des adresses indiquées.
- Ne payez pas. Rien ne garantit que vous recevrez la clé, et en payant vous financez d’autres attaques. Vous vous signalez en outre comme un payeur fiable.
- Cherchez des outils de déchiffrement gratuits et officiels. Pour certaines familles de rançongiciels, des outils sont mis à disposition par les forces de l’ordre et par des initiatives internationales de lutte contre ces attaques. N’utilisez que des sites officiels et méfiez-vous de ceux qui vous vendent des « déblocages » miracles.
- Restaurez à partir de vos sauvegardes, mais seulement après avoir nettoyé l’appareil. Mieux vaut réinstaller le système à zéro, pour ne pas réintroduire le malware.
- Changez vos mots de passe de messagerie et de services importants, depuis un appareil sain.
- Signalez l’incident : demandez de l’aide à Cybermalveillance.gouv.fr et au 17Cyber, ainsi que le dépôt de plainte auprès de la police ou de la gendarmerie.
Si vous avez une activité : données personnelles et obligations
Si vous êtes un professionnel ou que vous dirigez une entreprise, il y a un aspect supplémentaire. Lorsque l’attaque a touché des données personnelles de clients, de patients ou de salariés, la réglementation européenne sur la protection des données (le RGPD) peut vous imposer de notifier l’incident à l’autorité compétente. Dans certains cas, il faut aussi prévenir les personnes concernées.
Les délais sont serrés, n’attendez donc pas. Notez ce qui s’est passé, le moment où vous l’avez découvert et les données susceptibles d’être concernées. Faites ensuite appel sans tarder à un consultant ou au délégué à la protection des données, si vous en avez un. Préparer à l’avance un plan d’urgence, avec les bons contacts, vous fait gagner des heures précieuses.
Questions fréquentes
Un antivirus suffit-il à arrêter un rançongiciel ?
Non. C’est une protection importante, mais pas la seule. Aucun antivirus n’intercepte tout. Il faut aussi des mises à jour, de la vigilance face aux pièces jointes et, surtout, des sauvegardes fiables.
Si je paie, vais-je vraiment récupérer mes fichiers ?
Ce n’est pas certain. Certains criminels n’envoient pas la clé, d’autres l’envoient mais elle fonctionne mal. Et rien ne garantit que les données copiées ne seront pas diffusées malgré tout. C’est pourquoi il vaut mieux ne pas payer.
Les Mac et les smartphones peuvent-ils aussi être touchés ?
Oui. Le risque est plus élevé sur les ordinateurs Windows, mais aucun appareil n’est immunisé. Sur Mac comme sur téléphone, les mêmes règles s’appliquent : mises à jour, applications issues uniquement de sources officielles et sauvegardes.
En résumé
Le rançongiciel chiffre vos fichiers et vous fait chanter, en menaçant souvent de publier vos données. Il s’introduit surtout par votre inattention : pièces jointes, fausses mises à jour, logiciels piratés et accès à distance mal protégés. Les meilleures défenses sont simples : une sauvegarde 3-2-1 avec une copie déconnectée ou immuable, des mises à jour automatiques, la 2FA et une bonne dose de méfiance. Si vous êtes touché, isolez l’appareil, ne payez pas, conservez les preuves et demandez de l’aide. Préparez-vous dès aujourd’hui : demain, il pourrait être trop tard.